oyi官网,访问与操作中的风险控制要点

入口辨真权限分层操作留痕

打开搜索引擎搜oyi官网,排在前面的结果一定可信吗?未必。假冒域名、钓鱼镜像和篡改过的下载包,是这类关键词下最常见的三类风险源。本页不谈收益,只谈怎么把风险摁住:从辨认入口真伪、给账户做权限分层,到把大额资产与日常操作隔离开,每一步都给出可执行的动作,帮你在使用oyi官网相关服务时少踩坑。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

怎么判断下载的APP是不是被改过?

比对官方公布的安装包哈希值,不一致就不要安装;安装后检查应用签名与权限申请,索要通讯录或短信权限的版本要警惕。

账户出现陌生登录记录该怎么办?

先冻结账户再排查:下线所有设备、修改登录与资金密码、更换二次验证设备,最后回看操作日志确认有无资产变动,必要时提交申诉。

客服身份核验

主动私聊索要验证码或助记词的一律视为假冒,官方不会以任何理由索取这类信息。

oyi官网访问链路中的风险节点拆解

从搜索到落地,链路上至少有三个风险节点:搜索结果中的竞价广告位、短链接跳转后的中间页、以及下载安装包的签名校验。建议逐项排查——广告位结果先看域名再点击,短链接展开后确认最终地址,安装包比对官方公布的哈希值,任何一环对不上就中止操作。

为什么说验证习惯比平台承诺更可靠

平台的安全声明再完善,也替代不了用户自己的核验动作。养成三个习惯:登录前确认地址栏无异常跳转,操作前检查二次验证是否生效,转账前小额试打验证地址。这些动作花不了几分钟,却能拦住绝大多数因仿冒入口导致的损失。

把风险控制变成日常操作习惯

钓鱼页面识别要点

仿冒页面常在输入框做手脚,留意地址栏锁标、页面加载异常和索要助记词的弹窗,出现任一情况立即关闭。
二次验证独立设备

验证器不要和交易设备放在同一部手机上,避免设备丢失时验证与操作权限同时落入他人之手。

入口真伪三步核验

先看域名拼写是否与官方公布一致,再核对页面备案与SSL证书主体,最后通过官方社群交叉验证链接,三步都过再输入任何信息。
社群信息交叉验证

社群流传的所谓内部入口,先在多个官方渠道比对,不一致的信息直接忽略。

新手第一次用oyi官网该先做什么?先别急着充值。第一步,用官方公布的渠道核对访问地址,确认无误后再注册;第二步,注册完成后立即开启二次验证并绑定独立验证设备;第三步,先做一笔小额充提测试,确认地址与流程无误;第四步,把常用地址加入白名单并设置延迟。四步走完再考虑加大资金量,顺序不要颠倒。

资产分布可视化

用表格记录各账户资产占比与变动,定期比对链上记录,偏差超过设定阈值就触发复核,防止小额异常累积。
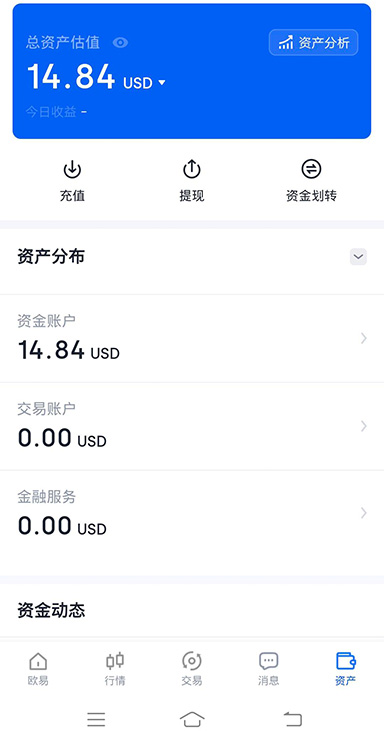
oyi官网相关APP的安装校验

围绕oyi官网的周边服务甄别

小额试打真的有必要吗?

有必要。地址被篡改、网络选错、标签遗漏等问题往往在小额阶段暴露,试打成本低,能避免大额转出后无法追回。

大额资产冷热分离

日常小额操作放在常用设备,大额资产转入不联网的冷存储,并登记每次转移的时间与地址,形成可回溯的资产台账。

提币地址白名单

常用提币地址加入白名单并设置生效延迟,即便账号被临时控制,攻击者也难以把资产转往陌生地址。
二次验证设备丢了还能找回账户吗?

oyi官网

可以,但要走官方申诉流程。提前保存好注册邮箱、历史交易记录和身份验证材料,申诉时一次性提交,能显著缩短审核时间。
oyi官网 常见问题指南

1异常交易的快速冻结
提前熟悉账户冻结与申诉入口的位置,发现异常交易时第一时间锁仓而非反复尝试登录,缩短响应窗口。
2搜到的oyi官网链接点进去要输助记词,正常吗?
不正常。任何要求输入助记词的页面都是钓鱼页,正规流程不会索要助记词。立即关闭页面,若已输入,马上在安全设备上转移资产并重置相关凭证。
3账户权限分层管理
把登录密码、资金密码、二次验证设备分开存放,避免一处泄露全线失守;高权限操作单独设置验证方式,降低单点被攻破的概率。
4操作日志定期回看
每周抽十分钟翻看登录记录与设备列表,发现陌生IP或未授权设备立即下线并改密,把异常发现在造成损失之前。
5官方公告渠道核对
版本更新与活动信息以官方公告为准,第三方转述的链接一律回到官方渠道二次确认。

访问之前多核验一步,资产就多一分保障

风险控制没有一劳永逸,只有每次操作前的确认。从核对入口开始,把验证动作变成习惯,现在就去检查你的账户安全设置是否到位。