欧y下载,从安装包签名到冷存储的底层安全架构

签名校验冷热分离密钥分片

去年冬天,一位做外贸的朋友在第三方站点下了一个安装包,装完当晚助记词就被掏空。后来他改用欧y下载的正版渠道,第一件事就是核对安装包的哈希值与签名证书。这件事让我意识到,下载这一步本身就是安全架构的第一道闸门。欧y下载把签名校验、环境隔离与密钥分片串成一条链路,用户拿到的不是一个孤立的APP,而是一套从安装那一刻就开始生效的防护体系。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

地址簿防投毒提示

转账时自动比对地址簿,若收款地址与历史记录相似度异常会标红提醒,防范剪贴板投毒类攻击。

多链资产归集面板

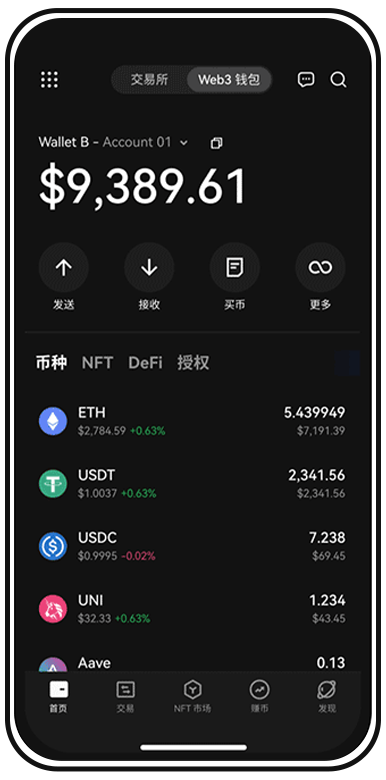
在欧y下载APP内可查看跨链资产分布,一键发起归集到冷存储地址,归集记录上链可查,方便对账。

新手第一次用欧y下载的完整路径:先别急着充币

很多人装完APP第一反应是充值,其实顺序反了。正确的走法是:先完成安装包签名自检,确认渠道无误;接着在安全中心绑定设备指纹并开启生物识别;然后设置独立的交易密码,与锁屏密码区分开;再花两分钟把地址簿里的常用地址核对一遍;最后才进行小额充值测试,确认提现通道畅通后再放大额。这个过程多花十分钟,但能把后面九成的麻烦挡在门外。

欧y下载安装后第一件事:完成设备绑定与签名自检

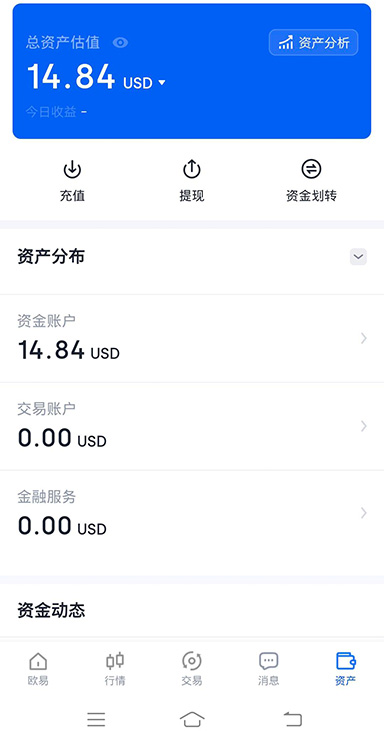
打开欧y下载的APP,进入安全中心会看到“设备指纹”一栏,系统自动读取当前机型的硬件标识并生成绑定记录。此时点“签名自检”,APP会重新校验自身安装包证书是否与官方发布清单一致,不一致会立即弹窗提示并锁定转账入口,引导用户从正版渠道重新安装。整个流程约四十秒,建议每次系统大版本更新后重跑一次。

为什么欧y下载把冷热钱包分离写进底层架构

用户最担心的无非是“APP被攻破后资产怎么办”。欧y下载的做法是:日常交易用的热钱包只保留小额周转资金,大额资产默认归集到离线冷存储,冷端签名需要物理确认。也就是说,即便手机端出现极端情况,攻击者也无法单方面转走冷存储中的资产,这种分离设计让单点失守不至于演变成全部损失。

欧y下载的三层防护如何串成一条链路

运行环境沙箱隔离

APP启动后核心逻辑跑在独立沙箱内,与相册、通讯录等系统权限物理隔开,即使误点了可疑链接,恶意代码也触碰不到密钥材料所在的内存区域。
欧y下载的安装包在手机上提示“未知来源”怎么办?

这是安卓系统的常规拦截,不代表包有问题。先在设置里允许当前浏览器安装应用,装完后回到欧y下载APP的安全中心跑一次签名自检,确认证书指纹与官方清单一致即可放心使用。

增量更新减少暴露面

版本迭代采用增量补丁下发,只传输变更的代码段,减少完整包反复下载带来的中间人风险,更新耗时也压缩到十几秒。
离线签名二维码通道

大额转账可走离线签名流程:热端生成待签二维码,冷端扫码签名后回传,私钥全程不触网,适合习惯冷存储的用户。

传输链路端到端加密

安装包从源站到用户设备全程走加密隧道,中途节点无法替换内容,下载完成后本地再做一次哈希比对,双重确认包体未被改动。

在欧y下载里做离线签名,二维码扫不出来是什么原因?

多半是屏幕亮度不足或冷端摄像头对焦问题。把热端屏幕亮度调高,二维码停留时间延长到三十秒,冷端保持十五厘米左右距离平扫,避免斜角反光,基本都能识别。
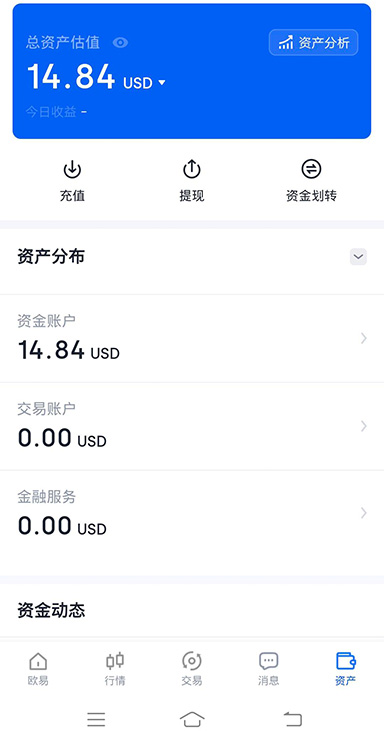
欧y下载APP安全中心一览

欧y下载配套的链上服务生态

换了新手机,欧y下载里的资产需要重新导入吗?

不需要重新导入全部密钥。用旧设备扫码完成设备迁移授权,新机绑定后冷存储部分依然保持离线,热钱包余额会自动同步,整个过程私钥不会以明文形式出现在任何一台设备上。

密钥分片不落单点

欧y下载采用私钥分片存储,单一设备上永远拼不出完整密钥,即便手机丢失,攻击者拿到的也只是一段无法还原的碎片,资产仍在链上安全。

欧y下载的冷存储归集有最低金额限制吗?

有,各链的归集门槛不同,主要取决于链上手续费。APP在归集页面会实时显示当前链的预估费用和最低归集额,低于门槛时建议累积到一定数量再操作,避免手续费吃掉本金。
授权管理清理工具

欧y下载

定期扫描用户对DeFi合约的授权状态,列出长期未使用的高危授权,支持批量撤销,降低被恶意合约盗刷的可能。
欧y下载 常见问题指南

1异常行为实时熔断
若APP检测到剪贴板被监听、屏幕被录屏或输入法异常注入,会立刻冻结敏感操作并提示用户排查环境,把风险拦截在转账之前。
2下载渠道白名单机制
欧y下载只对备案过的分发节点开放安装包拉取权限,非白名单镜像返回的是空包,用户不会在不知情的情况下装到夹带私货的版本。
3生物识别绑定本机
欧y下载将指纹或面容模板存放在设备安全芯片内,不上传服务器,每次签名调用都需本机生物特征解锁,远程盗用无从下手。
4欧y下载更新版本后,之前的设备绑定会失效吗?
小版本增量更新不影响绑定关系。只有跨大版本且涉及安全芯片调用逻辑变更时,才会要求重新验证一次生物识别,验证通过后绑定关系延续,历史授权记录不丢失。
5安装包签名逐层核对
欧y下载的安装包在分发前会附带证书指纹,用户安装时系统层面即完成签名比对,篡改过的包无法通过校验,从源头挡掉二次打包风险。

现在就打开欧y下载,把签名自检和设备绑定一次做完

安装包可以重下,密钥泄露没有重来。花四十秒跑完欧y下载的签名自检,把设备指纹绑好,再开始你的第一笔小额测试转账。